Last Updated on 2026/07/11 by Tomylove
핵심 요약 (TL;DR – 요약본)
워드프레스 포스트를 페이스북에 공유할 때 링크 미리보기(썸네일, 제목)가 깨지거나 403 Forbidden 에러가 발생하는 현상은 소셜 크롤러의 진입이 방화벽에 막혔기 때문입니다. 이 문제는 ① Open Graph(OG) 태그의 구성 및 이미지 규격 오류, ② 클라우드플레어(Cloudflare) 프록시 방화벽의 오인 차단, ③ 웹 호스팅 서버(예: 카페24, 가비아 등) 자체 전역 보안 필터라는 3가지 레이어에서 발생합니다. 본 가이드를 통해 메타 공식 디버거 활용법부터 서버 내부 빗장을 푸는 최종 해결책까지 단계별로 완벽히 마스터할 수 있습니다.
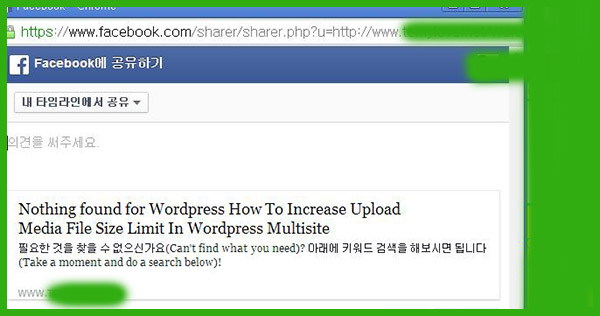
내 워드프레스 블로그에 정성스럽게 작성한 글을 페이스북(Facebook)이나 인스타그램 같은 소셜 미디어에 공유했을 때, 제목이 ‘403 Forbidden’으로 뜨거나 썸네일 이미지가 보이지 않는다면 당혹스러울 수밖에 없습니다.
이러한 페이스북 공유하기 오류(How to Resolve Facebook Share Error)는 워드프레스 플랫폼 사용자에게 유독 자주 관찰되지만, 실제로는 웹 서버 보안과 네트워크 인프라 설정을 사용하는 모든 웹사이트에 공통으로 해당하는 테크니컬 이슈입니다. 왜 이런 현상이 발생하며, 어떻게 근본적으로 해결할 수 있는지 가장 친절하고 상세한 디버깅 프로세스를 제시합니다.
1. 애플리케이션 레이어: Open Graph 메타데이터 설정 및 이미지 규격 오류
가장 기초적인 단계인 ‘애플리케이션 레이어’에서의 공유 오류는 페이스북의 로봇이 내 사이트에 정상적으로 들어왔음에도 불구하고, 가져갈 정보의 규격이 맞지 않아 발생합니다. 핵심 원인은 오픈 그래프(Open Graph) 태그의 누락, 중복 선언(Duplicate Declare), 혹은 이미지 파일 크기 미달입니다.
오픈 그래프(OG) 태그 충돌이 일어나는 이유
워드프레스 환경에서는 All in One SEO, Yoast SEO, Rank Math 등 대중적인 SEO 플러그인을 기본적으로 사용합니다.
이때 플러그인 내부의 소셜 공유 기능이 활성화되어 있는 상태에서, 사용 중인 워드프레스 테마(Theme) 자체에서도 독자적인 소셜 공유 기능을 지원하면 하나의 페이지 내에 og:image나 og:title 같은 메타 태그가 2번 이상 중복 선언되는 현상이 발생합니다.
이 경우 페이스북 엔진은 어떤 데이터를 신뢰해야 할지 판단하지 못해 공유 오류를 일으킵니다.
페이스북이 권장하는 썸네일 이미지 규격
페이스북 스크랩 봇은 이미지 해상도와 비율에 매우 까다롭습니다. 글에 지정된 특성 이미지(Featured Image)의 가로세로 해상도가 너무 낮으면 페이스북은 썸네일 노출을 아예 포기해 버립니다. 가장 이상적인 공유 규격은 가로 1200 픽셀, 세로 630 픽셀 (1.91:1 비율)입니다.
최소한 가로 600 픽셀, 세로 315 픽셀 이상은 되어야 정상적인 미리보기 카드가 생성됩니다.
또한, 최신 이미지 포맷인 WebP 확장자를 일부 구형 크롤러 엔진이 파싱하지 못하는 경우도 있으므로, 공유 오류가 잦다면 안전한 PNG나 JPG 포맷의 대표 이미지를 사용하는 것이 좋습니다.
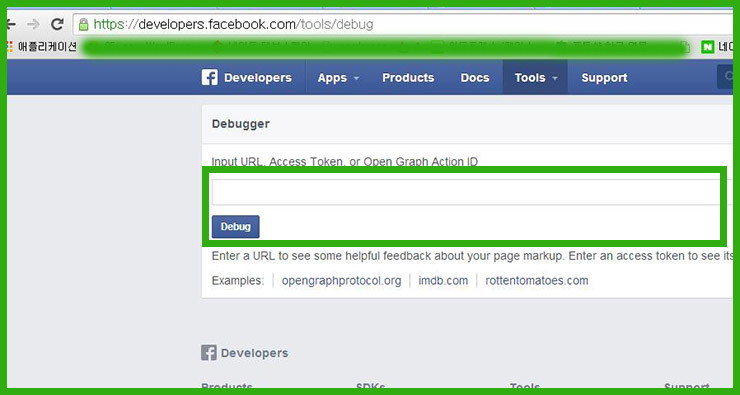
Meta 공유 디버거 공식 툴 바로가기 (https://developers.facebook.com/tools/debug/)
내 글의 태그 상태나 이미지 상태를 눈으로 확인하려면 Meta가 공식 제공하는 공유 디버거(Sharing Debugger) 도구를 활용해야 합니다.
오류를 바로잡는 첫 단추는 이 도구에 주소를 입력하는 것부터 시작됩니다.

디버깅 툴의 메인 입력창에 페이스북 공유가 제대로 이루어지지 않는 내 워드프레스 포스트 주소(URL)를 정확하게 입력한 뒤 우측의 [디버그] 버튼을 누릅니다.

분석이 완료되면 위 화면과 같이 페이스북 시스템이 해당 웹페이지에서 수집한 정보와 함께 Missing Required Property Meta Data(필수 메타 태그 누락) 같은 명확한 가이드를 제공합니다.
이를 바탕으로 중복 선언된 플러그인 설정을 하나 꺼주거나, 누락된 설명 구조를 바로잡을 수 있습니다.

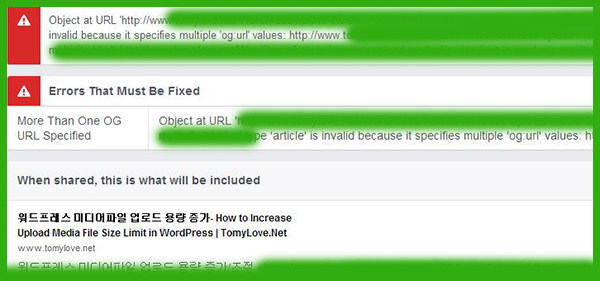
만약 워드프레스 시스템 내부 코드를 당장 수정하기 어려운 상황이라면, 우선 급한 대로 공유 링크를 살리기 위해 [새로운 스크랩 정보 가져오기 (Fetch new scrape information)] 버튼을 연달아 클릭해 줍니다.
이렇게 하면 페이스북의 인공지능 스크래퍼가 사이트의 가벼운 에러를 자체적인 보정 엔진으로 필터링하여, 사용자가 정상적으로 공유 카드를 띄울 수 있도록 임시 조치를 취해줍니다. 하지만 이것은 임시방편일 뿐이며, 응답 코드 자체가 거부되는 네트워크 차단 문제라면 이야기가 달라집니다.
2. 네트워크 레이어: 클라우드플레어(Cloudflare) WAF 커스텀 규칙 설정
앞서 살펴본 애플리케이션 단계의 문제를 넘어, Meta 공유 디버거 화면에 대놓고 “응답 코드 403 (HTTP Response Code: 403 Forbidden)”이라는 경고가 박힌다면 이는 전형적인 인프라 차단 문제입니다.
페이스북의 스크랩 로봇 이름은 facebookexternalhit인데, 내 웹사이트의 보안을 책임지는 1차 관문인 클라우드플레어(Cloudflare)가 이 로봇을 ‘위험한 자동화 매크로 공격’으로 오인하여 진입을 전면 봉쇄했을 가능성이 매우 높습니다.
AI 크롤러 제어판의 함정과 진짜 해결책
많은 웹마스터들이 클라우드플레어의 개편된 메뉴 중 ‘AI 크롤러 제어(AI Crawl Control)’ 탭에서 Meta의 봇을 허용했으니 안전할 것이라 착각합니다.
하지만 그 제어판에 있는 메타 봇은 Llama 같은 인공지능 모델 학습용 데이터를 수집하는 봇일 뿐, 소셜 공유 미리보기를 긁어가는 소셜 로봇과는 전혀 다른 엔티티입니다.
따라서 보안 방화벽 규칙(Custom Rules)에 페이스북 소셜 크롤러를 위한 전용 ‘프리패스권’을 수동으로 발급해 주어야 합니다.

(설명: User Agent 조건 설정 및 조치(Action)를 Skip으로 지정하는 화면을 캡처하여 배치하세요.)
클라우드플레어 소셜 크롤러 프리패스 규칙 설정 Flow
- 클라우드플레어 대시보드 로그인 후 해당 도메인 선택 ➡️ 좌측 보안 메뉴의 [Security] > [Security rules]를 클릭합니다.
- 상단의 사용자 지정 규칙 탭에서 [Create rule] (규칙 생성) 버튼을 활성화합니다.
- 조건식 구성 (If incoming requests match):
Field 항목은User Agent를, Operator는contains(포함)를 선택한 뒤, 값(Value) 입력창에 페이스북 봇의 고유 명칭인facebookexternalhit를 입력합니다. - 조치 설정 (Then… Choose action): 행위를
Skip(건건뛰기)으로 바꿉니다. 이때 하단에 활성화되는 체크박스들(LogMatching, WAF components, Bot Fight Mode 등)을 **전부 체크**하여 클라우드플레어의 모든 촘촘한 보안 필터를 패스하도록 설정합니다. - 우선순위 지정 (Select order): 이 규칙이 다른 차단 규칙보다 최우선으로 실행되어야 하므로 목록의 맨 위인
First를 선택하고 우측 하단의 Deploy(배포)를 눌러 적용합니다. - 필수 검증 단계: 규칙 배포 후 좌측의 **[Security] > [Overview]**로 이동하여 화면을 아래로 내리면 활동 로그(Activity log)를 볼 수 있습니다. 페이스북 디버거를 작동시켰을 때 로그에 해당 요청이 잡히고 조치 사항이
Action taken: Skip으로 깔끔하게 우회 통과되는지 확인하면 1차 관문 검증은 끝납니다.
3. 웹 호스팅 서버 레이어: 서버단 방화벽 및 시스템 루트 설정 해제
클라우드플레어 로그를 통해 봇이 안전하게 ‘Skip’ 통과된 것을 확인했고, 워드프레스의 Really Simple Security나 Wordfence 같은 종합 보안 플러그인을 완전히 비활성화했음에도 여전히 403 Forbidden 에러가 풀리지 않는 최악의 교착 상태가 있습니다.
뿐만 아니라 웹 호스팅사(예: 카페24, 가비아 등)의 대시보드 웹 관리 화면에서 제공하는 웹방화벽(ModSecurity) 해제, 스팸 SHIELD 해제, 국가별 웹접근 설정을 모두 ‘허용’으로 변경했음에도 에러가 지속되기도 합니다.
대시보드 화면에 속지 마세요: 서버 내부의 숨겨진 빗장
사용자가 웹 브라우저로 접속하는 호스팅 관리자 화면의 대시보드 스위치가 모두 ‘Off(허용)’ 상태일지라도, 대시보드 시스템 인터페이스와 동기화되지 않는 **웹 서버 엔진 자체의 최상위 설정 파일(Nginx의 nginx.conf 또는 Apache의 httpd.conf 전역 차단 정책)**이나 호스팅사 인프라 최상단의 하드웨어 네트워크 방화벽 백엔드 단에서 페이스북 크롤러의 해외 IP 대역을 원천 블로킹하고 있을 수 있습니다.
페이스북은 전 세계 수많은 사용자의 공유 요청을 처리하기 위해 수십 대의 서버에서 엄청난 속도로 트래픽을 밀어 넣기 때문에, 국내 웹 호스팅사의 자체 인프라 보안 시스템이 이를 악성 분산 서비스 거부 공격(DDoS)이나 스팸 매크로로 오인하여 시스템 루트 단에서 403 에러 코드를 던지며 연결을 거부하는 것입니다.
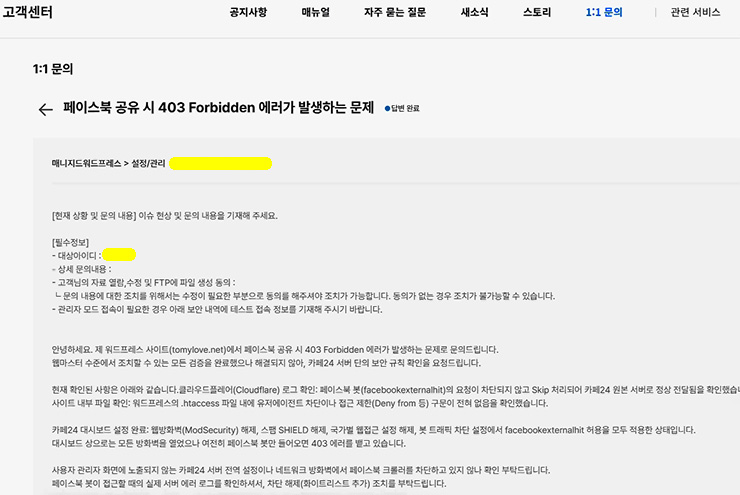
(설명: 서버단 에러 로그 분석을 요청하는 문의 접수 화면 또는 해결 완료 답변 메일 화면을 캡처하여 배치하세요.)
호스팅사 엔지니어를 움직이는 1:1 기술지원 요청 템플릿
이 영역은 개인이 워드프레스 관리자 창이나 FTP 설정을 만지는 것으로는 절대 해결할 수 없으며, 호스팅사의 서버 엔지니어가 직접 전역 접근 로그(Access/Error Log)를 보고 빗장을 열어주어야 합니다.
우리는 이미 클라우드플레어 통과 증거를 가지고 있으므로, 아래의 정밀 테크니컬 문장 구조를 그대로 복사하여 호스팅사 1:1 문의에 접수하시면 불필요한 지연 없이 단번에 담당 부서로 이관되어 즉각적인 화이트리스트 추가 조치를 받을 수 있습니다.
웹 호스팅사 기술지원 문의용 텍스트 (이대로 복사해서 사용하세요)
안녕하세요. 제 워드프레스 사이트(tomylove.net)에서 페이스북 공유 시 403 Forbidden 에러가 지속되는 문제로 문의드립니다.
웹마스터 수준에서 처리 가능한 인프라 및 애플리케이션 보안 레이어 검증을 모두 완료했으나 해결되지 않아, 호스팅 서버 최상위 전역 보안 규칙의 확인 및 예외 조치를 요청드립니다. 현재 교차 검증을 마친 명확한 데이터는 다음과 같습니다.
1. **DNS/프록시 관문 통과 확인:** 클라우드플레어(Cloudflare) 방화벽 실시간 활동 로그 확인 결과, 페이스북의 공식 스크랩 봇(facebookexternalhit) 요청이 정상적으로 차단 없이 통과(Action taken: Skip)되어 호스팅 원본 서버로 전달되고 있음을 확인했습니다.
2. **어플리케이션 소스 검증:** 워드프레스 내의 모든 보안 플러그인을 일시 비활성화하였으며, 서버 루트의 .htaccess 파일 내부에도 유저에이전트 차단이나 IP 접근 제한(Deny from 등) 명령어가 존재하지 않는 깨끗한 상태임을 검증했습니다.
3. **호스팅 사용자 대시보드 설정 완료:** 제공되는 관리자 페이지 내에서 웹방화벽(ModSecurity) 비활성화, 스팸 SHIELD 비활성화, 봇 트래픽 차단 관리 내 페이스북 봇 명시적 허용, 국가별 웹접근 제한 설정 해제를 모두 완료했습니다.
위 조치에도 불구하고 메타 디버거에서는 지속적으로 403 응답 코드를 반환하고 있습니다. 이는 사용자 관리 페이지 UI에는 노출되지 않는 웹 서버 엔진(Nginx/Apache)의 전역 환경 설정 파일 정책이나 호스팅 인프라 백엔드 네트워크단 방화벽에서 페이스북 크롤러의 대량 커넥션 요청을 탐지하여 하드 차단하고 있는 것으로 판단됩니다.
페이스북 크롤러가 사이트에 진입할 때의 원본 서버 백엔드 접근/에러 로그(Access & Error Log)를 확인해 주시고, 페이스북 소셜 봇(facebookexternalhit)이 사이트 데이터를 정상 파싱할 수 있도록 IP 화이트리스트 추가 및 방화벽 예외 처리를 정중히 부탁드립니다.
중요 실전 팁: 페이스북 엔진의 ‘고집(가짜 캐시)’ 강제 파괴하기
호스팅사 엔지니어가 서버단 방화벽을 성공적으로 해제했거나 내가 WAF 설정을 완벽히 고쳤음에도 불구하고, 페이스북 디버거 창에 주소를 넣으면 마법처럼 똑같은 403 Forbidden 화면이 계속 나타나 실망하는 경우가 많습니다.
이것은 내 사이트가 여전히 막혀서가 아니라, **페이스북 디버거 서버 자체의 지독한 캐싱 메커니즘** 때문입니다.
페이스북은 서버 부하를 줄이기 위해 한 번 403 에러 코드를 받았던 나쁜 기억의 웹페이지 주소를 일정 시간 동안 고스란히 저장해 두고, 사용자가 다시 디버그를 눌러도 내 서버로 직접 방문하지 않은 채 저장해 둔 403 에러 덤프 파일만 계속 보여줍니다.
이 가짜 캐시 고집을 강제로 부수기 위해서는 **’주소 스푸핑 파라미터’** 팁을 써야 합니다.
보안 설정을 바꾼 뒤 테스트할 때는 원래 포스트 주소 뒤에 물음표를 붙이고 무의미한 난수를 강제로 삽입해 줍니다.
예를 들어 원래 주소가 https://www.tomylove.net/calamansi-benefits-and-anti-aging-science/ 라면, 디버거 입력창에 https://www.tomylove.net/calamansi-benefits-and-anti-aging-science/?clear=123 또는 ?v=999 형태로 입력하는 것입니다.
뒤에 쿼리 스트링 파라미터가 붙으면 페이스북 수집 엔진은 이를 완전히 태어나서 처음 마주하는 ‘신규 페이지’로 인식하기 때문에, 과거의 403 캐시 데이터를 완벽히 무시하고 지금 활짝 열려 있는 방화벽 고속도로를 타고 내 사이트로 직접 들어와 신선한 올바른 정보(썸네일, 제목)를 수집해 갑니다.
4. 요약: 페이스북 공유 오류 단계별 체크리스트
문제를 한눈에 진단하고 직관적으로 파악할 수 있도록 종합 디버깅 매트릭스 표를 제공합니다.
에러 증상에 맞춰 올바른 레이어의 빗장을 제거해 보세요.
| 오류 종류 및 응답 코드 | 의심되는 주범 레이어 | 실전 해결 핵심 액션 |
|---|---|---|
| Missing Meta Data / 썸네일 누락 | 애플리케이션 (SEO 플러그인 충돌) | OG 태그 중복 제거 및 이미지 해상도 1200×630 조정 |
| 403 Forbidden (Cloudflare 로그 유) | 네트워크 프록시 (Cloudflare WAF) | Security Rules에 facebookexternalhit 건너뛰기 규칙 생성 |
| 403 Forbidden (Cloudflare 로그 무) | 호스팅 인프라 (웹 호스팅 서버 루트 방화벽) | 기술지원 본문을 복사하여 1:1 서버단 차단 해제 요청 |
| 설정을 고쳐도 403 에러 지속 | 메타 디버거 고유 메모리 캐시 | URL 끝에 무의미한 파라미터(?v=999) 추가 후 스크랩 강제 실행 |
이상으로 오픈 그래프 데이터 누락 방지부터 클라우드플레어 프록시 우회, 그리고 웹 호스팅사 서버 레벨의 완벽한 빗장 해제까지 종합적으로 다룬 워드프레스 페이스북 공유하기 오류 해결 완전 가이드(How to Resolve Facebook Share Error) 포스팅을 마칩니다.
소셜 미디어는 내 블로그 트래픽을 견인하는 가장 강력한 혈맥인 만큼, 본 가이드를 참고하셔서 막힘없고 건강한 배포 환경을 유지하시길 바랍니다.
관련글